Останніми днями українці знову повідомляють про хвилю атак на акаунти в соціальних мережах і месенджерах. Серед них – добре знайоме «Привіт, це ти на відео?» та повідомлення про те, що Telegram-група нібито переїжджає до нового чату.
Насправді ці схеми далеко не нові. Повідомлення «Це ти на відео?» активно поширювалися у Facebook ще у 2022–2023 роках. Змінюються посилання, технічні інструменти й платформи, але основа залишається незмінною: змусити людину самостійно надати шахраям доступ до свого акаунта або встановити шкідливу програму.
«Привіт, це ти на відео?»
Ця схема використовує цікавість і тривогу людини. Повідомлення зазвичай надходить від знайомого, чий акаунт уже могли зламати. Воно містить коротке запитання й посилання на нібито відео за участі отримувача.
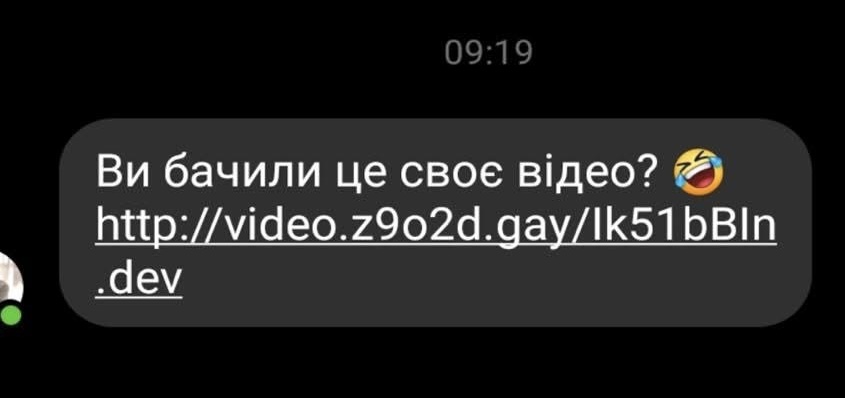
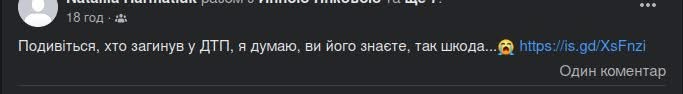
Приклади атак 2023 року
У Facebook така атака часто веде на підроблену сторінку авторизації. Людина вводить логін і пароль, думаючи, що входить у свій акаунт, а насправді передає їх шахраям.
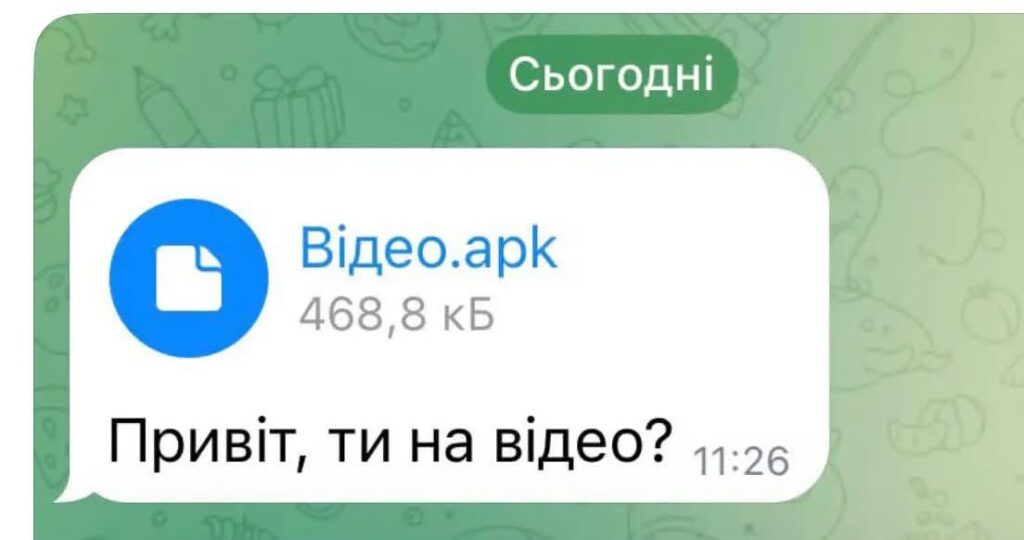
У Telegram поширюється інша версія: замість відео надсилають файл із назвою на кшталт «Відео.apk». Але APK – це не відеофайл, а інсталяційний пакет застосунку для Android. Якщо його встановити та надати необхідні дозволи, шкідлива програма може викрадати конфіденційні дані, читати SMS або сповіщення з кодами підтвердження.
Після отримання доступу до акаунта зловмисники можуть продовжувати розсилку вже від імені постраждалої людини.
«Чат переїжджає»: шахрайство з CAPTCHA
Інша схема, яка зараз активно поширюється у Telegram, починається з повідомлення про перенесення групи.
Учасникам пропонують перейти за посиланням і натиснути кнопку «Запустити». Замість нового чату відкривається Telegram-бот або мінізастосунок із перевіркою CAPTCHA, яка нібито має підтвердити, що користувач не робот.
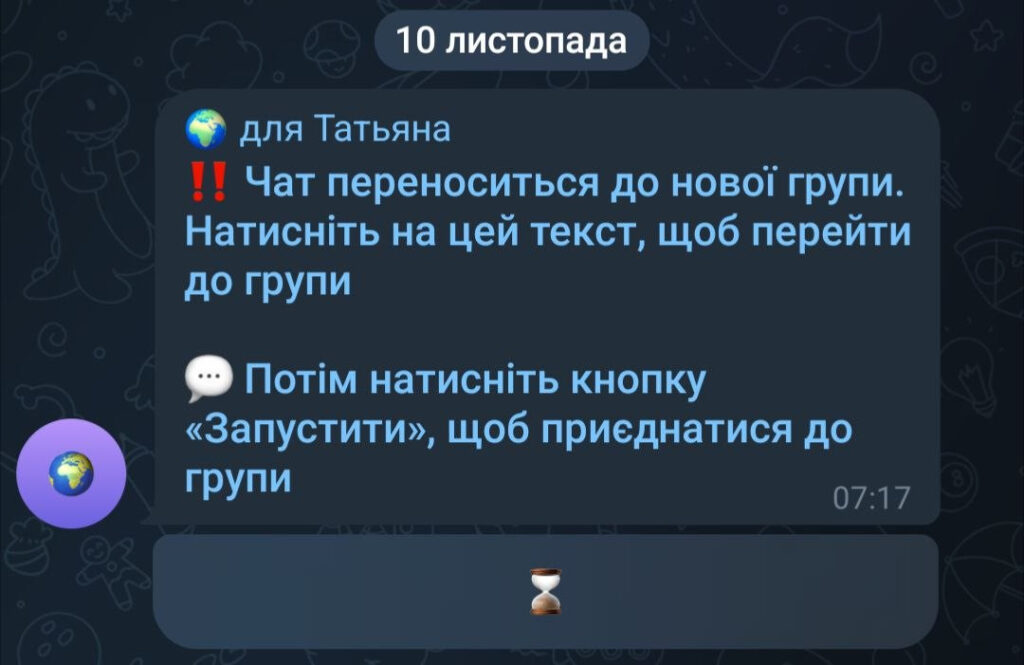
Далі людину просять ввести код, який щойно надійшов у Telegram.
Саме тут і відбувається викрадення акаунта.
Шахраї паралельно ініціюють авторизацію у Telegram від імені користувача. Справжній сервіс надсилає одноразовий код, а підроблена CAPTCHA змушує людину передати його зловмисникам. Вони використовують отриманий код, щоб завершити вхід зі свого пристрою.
Це нагадує атаку Adversary-in-the-Middle (AiTM) – коли зловмисник виступає посередником у процедурі авторизації. Точніше, у цьому випадку йдеться про фішинг із передаванням одноразового коду в реальному часі. Шахраї не зламують шифрування Telegram, а використовують справжню процедуру входу. Така стратегія часто використовується в шахрайствах на маркетплейсах.
Важливо, що сама кнопка «Запустити» не надає доступу до акаунта. Критичним моментом є передавання коду авторизації. Якщо встановлений додатковий пароль двоетапної перевірки, одного коду для входу недостатньо.
Як захиститися та що робити, якщо ви вже потрапили в пастку?
Найважливіше правило – ніколи не вводьте коди авторизації у сторонніх ботах, мінізастосунках чи на сайтах, на які вас спрямували за посиланням із повідомлення. Для приєднання до Telegram-групи код входу у ваш особистий акаунт не потрібен.
Якщо ви отримали підозріле повідомлення від знайомого, перевірте його справжність іншим каналом зв’язку. Якщо група нібито переїжджає, уточніть це безпосередньо у її адміністратора.
Якщо ви вже перейшли за посиланням або виконали інші дії, важливо розуміти, що саме сталося:
- Лише відкрили посилання або запустили бота. Це не означає автоматичного викрадення акаунта. Закрийте підозрілий ресурс, нічого не вводьте та не надавайте додаткових дозволів.
- Ввели пароль або код авторизації. Негайно перевірте активні сеанси й завершіть невідомі підключення. У Telegram це можна зробити через «Налаштування → Пристрої», у Facebook – через «Центр облікових записів → Пароль і безпека». Змініть пароль та увімкніть двофакторну автентифікацію. Якщо доступ уже втрачено, скористайтеся офіційною процедурою відновлення акаунта.
- Встановили файл APK. Це небезпечніша ситуація, оскільки зловмисники могли отримати доступ до самого телефона. Відключіть пристрій від мережі, видаліть підозрілий застосунок і перевірте його засобами захисту. Паролі важливих акаунтів змінюйте з іншого, безпечного пристрою. Якщо немає впевненості, що шкідливу програму повністю видалено, варто звернутися до таких сервісів як Nadiyno.org, звернутися до it-фахівців або розглянути скидання телефона до заводських налаштувань після збереження необхідних даних.
Якщо ваш акаунт зламали, обов’язково повідомте знайомих і адміністраторів груп, у яких ви перебуваєте. Вони можуть отримати такі самі шахрайські повідомлення вже від вашого імені.
Головна особливість цих атак – використання довіри. Люди звикли довіряти повідомленням від друзів, учасників знайомих спільнот та інтерфейсу самого месенджера. Саме тому навіть стара фішингова схема може залишатися ефективною роками.
«Цей матеріал створено за підтримки ГО “Детектор медіа” в межах проєкту “Зміцнення незалежних медіа та інформаційної стійкості в Україні”, що фінансується Федеральним міністерством закордонних справ Німеччини. Зміст матеріалу є виключною відповідальністю його авторів і не обов’язково відображає позицію ГО «Детектор медіа» та Федерального міністерства закордонних справ Німеччини».


